Datart: únik osobních dat a informací zákazníků. Co se stalo a co máš dělat? 

03.11.2026

Stručně: Datart rozeslal zákazníkům e-mail, ve kterém oznámil bezpečnostní incident s neoprávněným přístupem k části zákaznických a provozních dat. Podle firmy se může týkat jména a příjmení, adresy, e-mailu, telefonu a informací o objednaném zboží. Hesla ani platební údaje podle dosavadního šetření dotčeny nebyly.

Odpovědi v kostce

  • Co se stalo: Datart oznámil neoprávněný přístup k části zákaznických a provozních dat.
  • Které údaje se mohou týkat: jméno a příjmení, adresa, e-mail, telefon a informace o objednaném zboží, jeho ceně a dostupnosti. Rozsah se u jednotlivých zákazníků liší.
  • Co podle Datartu dotčeno nebylo: databáze s hesly a platební údaje. E-shop, zákaznické účty i aplikace fungují beze změny.
  • Hlavní riziko: podvodné e-maily, SMS a telefonáty, které se vydávají za Datart a pracují s tvými skutečnými objednávkami.
  • Co udělat: neklikej na odkazy v podezřelých zprávách, nikomu nesděluj ověřovací kódy a když si nejsi jistý, kontaktuj Datart přes oficiální kanály.

V e-mailu není uvedeno, kolika zákazníků se incident týká, kdy přesně k němu došlo ani jak se útočník dostal k datům. Informace se mohou změnit.

Co Datart zákazníkům oznámil

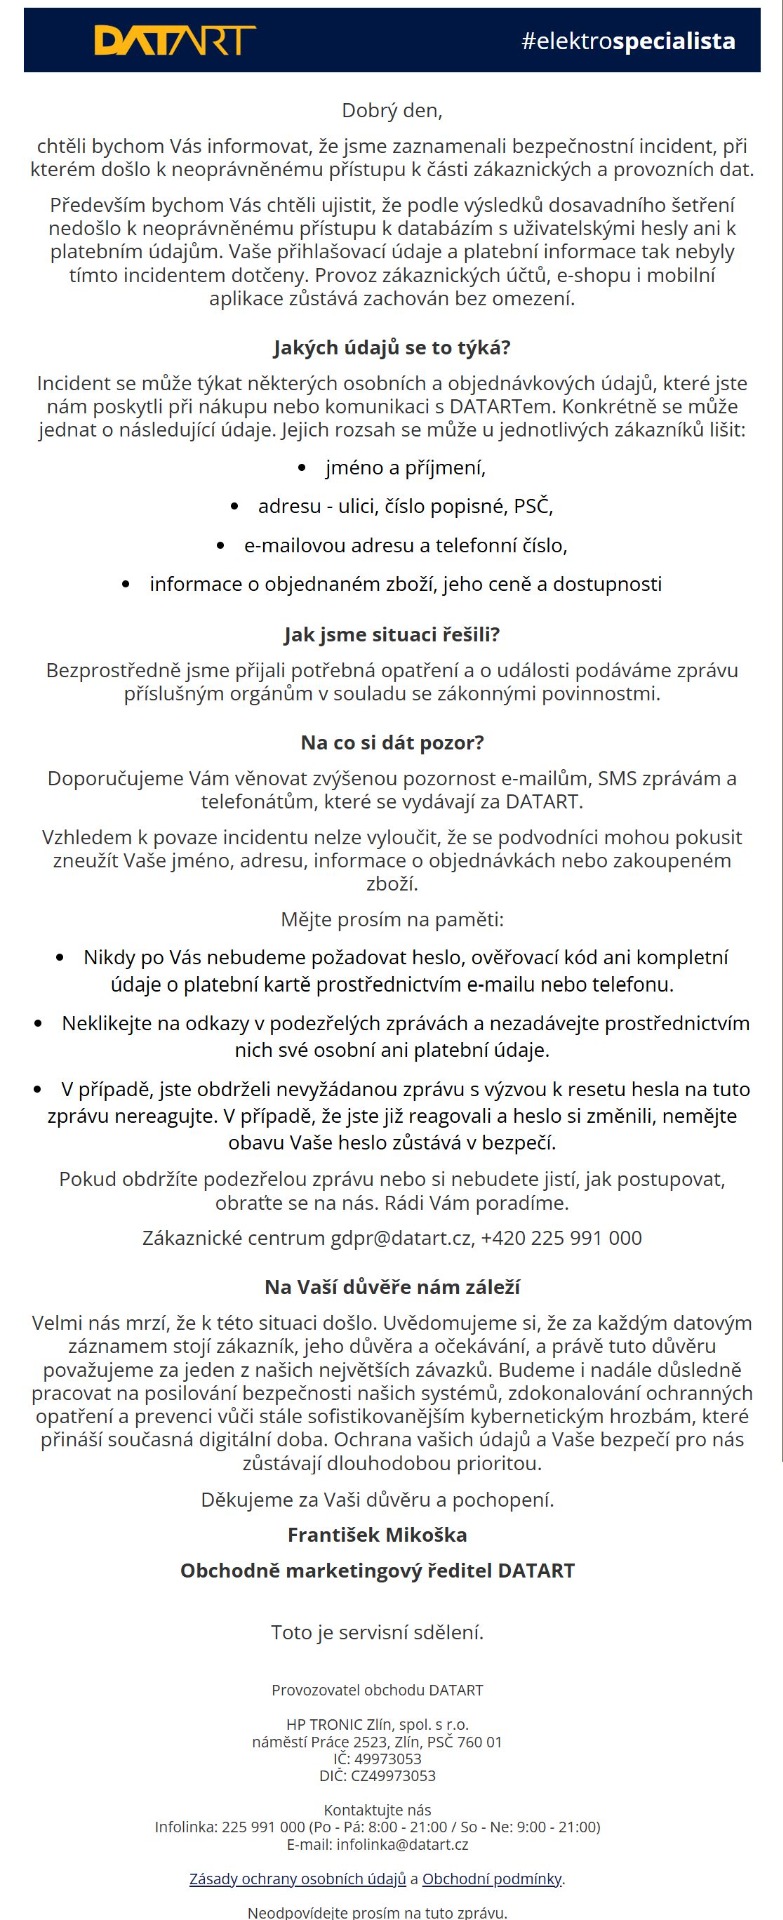
E-mail podepsal obchodně marketingový ředitel František Mikouška. Firma v něm tvrdí, že:

  • zaznamenala bezpečnostní incident s neoprávněným přístupem k části zákaznických a provozních dat,
  • podle dosavadního šetření nedošlo k přístupu k databázím s hesly ani k platebním údajům,
  • provoz zákaznických účtů, e-shopu i mobilní aplikace zůstává bez omezení,
  • přijala potřebná opatření a o události podává zprávu příslušným orgánům v souladu se zákonnými povinnostmi.

Firma zároveň varuje, že se podvodníci mohou pokusit zneužít jméno, adresu a informace o objednávkách, a kontakt pro dotazy uvádí na zákaznickém centru: gdpr@datart.cz a +420 225 991 000.

Je e-mail opravdu od Datartu? Hlavičky e-mailu, který máme k dispozici, ukazují odesílatele DATART (objednavky@informace.datart.cz) a zpráva pro doménu informace.datart.cz prošla ověřením SPF, DKIM i DMARC. To značí, že přišla z infrastruktury Datartu a nebyla po cestě změněna. Ověření ale neříká nic o tom, zda je obsah zprávy pravdivý. Svou kopii si můžeš zkontrolovat v původní zprávě, v Gmailu pod volbou "Zobrazit originál".

Který údajů se to může týkat

  • Jméno a příjmení: může se týkat
  • Adresa (ulice, číslo popisné, PSČ): může se týkat
  • E-mailová adresa a telefonní číslo: může se týkat
  • Informace o objednaném zboží, jeho ceně a dostupnosti: může se týkat
  • Hesla a databáze s hesly: podle dosavadního šetření nedotčeno
  • Platební údaje: podle dosavadního šetření nedotčeno

Rozsah se u jednotlivých zákazníků může lišit. Datart piše, že se incident "může týkat" uvedených údajů, ne že se týká každého zákazníka v plném rozsahu. Jestli máš v e-shopu účet a nakupoval jsi tam, počítej s tím, že se to může týkat i tebe.

Heslo je podle Datartu v bezpečí. Pokud jsi na nevyžádanou výzvu k resetu hesla reagoval a heslo jsi změnil, tvé heslo podle firmy zůstává v bezpečí. Přesto dává smysl zkontrolovat, zda stejné heslo nepoužíváš i jinde, a zapnout dvoufázové ověření (pokud ho služba nabízí).

Proč jsou i "jen" jméno, adresa a objednávka riziko

Hesla ani platební údaje nebyly podle Datartu dotčeny, ale kontaktní údaje spojené s tvými nákupy jsou pro podvodníky užitečné. Zpráva, která zní jako od obchodu, ve kterém jsi skutečně nakupoval, působí důvěryhodně.

Hrozí hlavně tři typy útoků:

  • Phishing (e-mail): zpráva s odkazem na falešný web, který má vylákat heslo nebo údaje o kartě. Může obsahovat tvé jméno nebo skutečné zboží z objednávky.
  • Smishing (SMS): krátká zpráva, například o neúspěšném doručení balíku nebo nutném doplatku, s odkazem.
  • Vishing (telefonát): volající se představí jako zákaznická podpora Datartu, zná tvoji adresu a objednávku a pod záminkou "hlášení problému" chce kód nebo přístup do bankovnictví.

Datart sám varuje, že se podvodníci mohou pokusit zneužít jméno, adresu a informace o objednávkách nebo zakoupeném zboží. Podvody s názvem Datartu nejsou nové: v lednu 2025 popsal Deník falešný profil na Facebooku, který lákal na konvice zdarma a ve skutečnosti získával údaje z karet.

Co udělat teď: 7 kroků

  1. Neklikej na odkazy v e-mailech a SMS, které se hlásí k Datartu. Pokud chceš ověřit objednávku, otevři web datart.cz ručně v prohlížeči nebo aplikaci.
  2. Nikomu nesděluj heslo, ověřovací kód ani údaje o kartě. Datart podle e-mailu tyto údaje nikdy nebude požadovat e-mailem ani telefonem.
  3. Na výzvu k resetu hesla nereaguj. Pokud jsi už reagoval a heslo jsi změnil, Datart tvrdí, že je tvoje heslo v bezpečí.
  4. Zkontroluj, kde jinde používáš stejné heslo. Pokud ho máš i jinde, změň ho a použij správce hesel.
  5. Zapni dvoufázové ověření u e-mailu a důležitých účtů, hlavně bankovnictví.
  6. Sleduj platby a bankovní výpisy. Když uvidíš neobvyklou transakci, kontaktuj banku.
  7. Uchovej si podezřelé zprávy a nahlas je. Pokud si nejsi jistý, obrať se na zákaznické centrum Datartu: gdpr@datart.cz nebo +420 225 991 000.

Pokud ti někdo zavolá, řekni, že zavoláš zpět na oficiální číslo z webu. Podvodník se obvykle snaží tlačit na rychlé rozhodnutí.

Jak poznat zprávu, která se vydává za Datart

Podvodné zprávy po úniku dat bývají přesvědčivější, protože mohou používat tvoje skutečné údaje. Pozor na tyto znaky:

  • Tlak na rychlost: "Do hodiny potvrď objednávku", "účet bude zablokován".
  • Odkaz místo čisté informace: zpráva ti neřekne nic konkrétního, jen tě nutí kliknout.
  • Požadavek na údaje: heslo, ověřovací kód nebo celé číslo karty. To Datart podle svého e-mailu po zákaznících e-mailem ani telefonem nikdy nežádá.
  • Podezřelá adresa odesílatele nebo odkaz, který nevede na datart.cz. U odkazu v mobilu ho chvilku podrž a podívej se na celou adresu.
  • Nabídka zdarma nebo za pár korun: jako u falešného profilu z roku 2025.
  • Odkaz na platbu za doručení nebo doplatek. Pozor hlavně tehdy, když zrovna čekáš zásilku.

Když si nejsi jistý, otevři obchod ručně nebo zavolej na oficiální číslo, které najdeš výše v článku.

Tvá práva a kam se obrátit

Pokud se domníváš, že s tvými osobními údaji není zacházeno v souladu s pravidly, máš podle GDPR několik možností:

  • Zeptej se Datartu. Můžeš se obrátit na zákaznické centrum (gdpr@datart.cz) a požádat o informace, jaké tvé údaje firma zpracovává a zda se incident týká i tebe.
  • Podání stížnosti u ÚOOÚ. Stížnost na neoprávněné zpracování osobních údajů můžeš poslat Úřadu pro ochranu osobních údajů datovou schránkou (ID qkbaa2n) nebo podepsaným e-mailem na posta@uoou.gov.cz. Podání je bezplatné. Stížnost můžeš podat také tehdy, když ti správce na uplatnění práv do měsíce neodpoví nebo odpoví nedostatečně. Úřad ti do tří měsíců od přijetí oznamuje postup nebo výsledek.
  • Zachovávej důkazy. Uchovej si e-mail od Datartu a podezřelé zprávy, které po incidentu dostaneš.

Od Datartu si můžeš také vyžádat potvrzení, zda se incident týká právě tvých údajů. Právní nárok na náhradu škody je ale individuální věc, kterou je lepší konzultovat s právníkem. Tento článek není právní porada.

Často kladené otázky

Co se stalo v Datartu?

Datart oznámil zákazníkům bezpečnostní incident, při kterém došlo k neoprávněnému přístupu k části zákaznických a provozních dat. O události podle firmy informuje příslušné orgány.

Které osobní údaje zákazníků Datartu unikly?

Podle Datartu se incident může týkat jména a příjmení, adresy, e-mailu, telefonního čísla a informací o objednaném zboží, jeho ceně a dostupnosti. Rozsah se u zákazníků může lišit.

Unikla hesla nebo platební údaje z Datartu?

Podle dosavadního šetření ne. Datart uvádí, že nedošlo k přístupu k databázím s hesly ani k platebním údajům.

Musím po úniku dat z Datartu změnit heslo?

Datart to v e-mailu nevyžaduje. Změnu hesla ale doporučujeme, pokud ho používáš i u jiných služeb. Zapni také dvoufázové ověření.

Jak poznat podvodný e-mail nebo SMS od Datartu?

Datart nikdy nebude požadovat heslo, ověřovací kód ani celé údaje o platební kartě e-mailem nebo telefonem. Neklikej na odkazy v podezřelých zprávách a ověř si je na oficiálním webu.

Co dělat, když jsem už na podezřelý odkaz klikl?

Nezadávej žádné údaje. Pokud jsi něco zadal, změň heslo, zapni dvoufázové ověření a pokud jsi zadal údaje o kartě, kontaktuj banku.

Kam se obrátit s dotazy k incidentu?

Datart uvádí zákaznické centrum: gdpr@datart.cz a +420 225 991 000.

Mohu podat stížnost u ÚOOÚ?

Ano. Stížnost na neoprávněné zpracování osobních údajů můžeš podat Úřadu pro ochranu osobních údajů datovou schránkou nebo podepsaným e-mailem. Podání je bezplatné.

Zdroje:

Nejnovější články

Stručně: Datart rozeslal zákazníkům e-mail, ve kterém oznámil bezpečnostní incident s neoprávněným přístupem k části zákaznických a provozních dat. Podle firmy se může týkat jména a příjmení, adresy, e-mailu, telefonu a informací o objednaném zboží. Hesla ani platební údaje podle dosavadního šetření dotčeny nebyly.

Doporučená videa

Share

Na tomto webu se mohou zobrazovat reklamní odkazy. Získané prostředky z reklamních odkazů jsou použity k provozu tohoto webu a nemají žádný vliv na obsah, témata či přívěsky.

Recenze na webu odráží zkušenosti autora a jeho pocity z recenzovaných produktů. Berte na vědomí, že výsledky recenzí jsou subjektivním hodnocením!